

- A loja é levada para a URL do app, que pode abrir incorporada ao painel da loja ou fora dele.
- O acesso é liberado pelo OAuth2 authorization code: a loja aprova as permissões e o seu sistema recebe um
codena Redirect URI, que troca por um token de acesso.
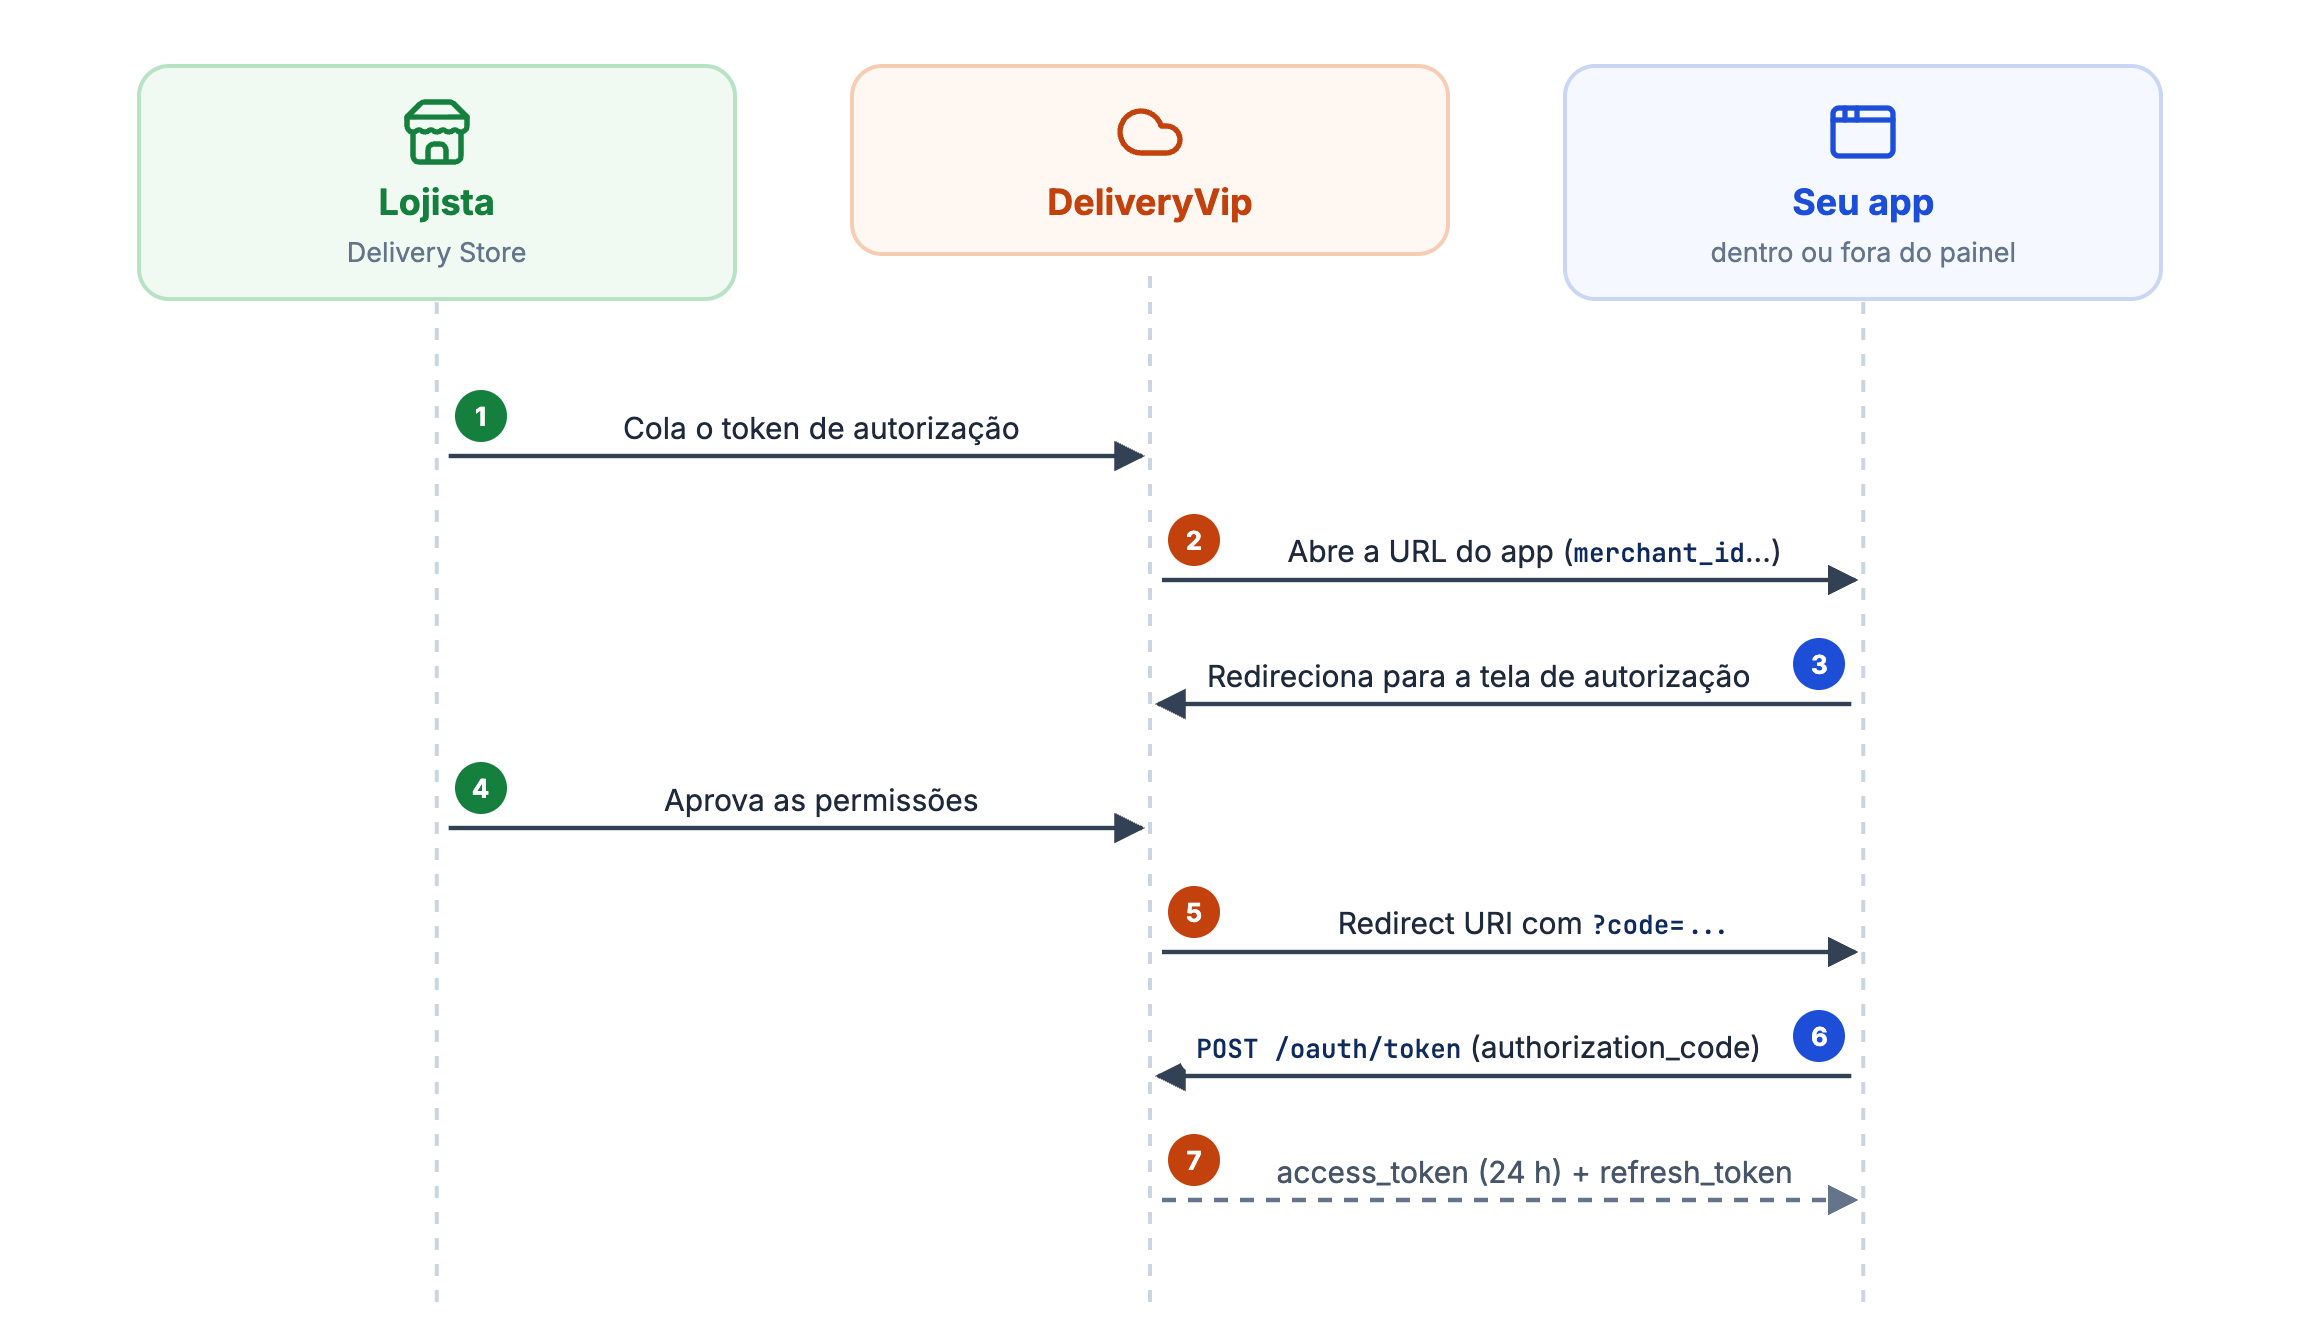
Como funciona
Distribuição interativa
Criando o app
No painel de developers, clique em Novo Aplicativo, escolha Distribuição interativa e preencha o formulário.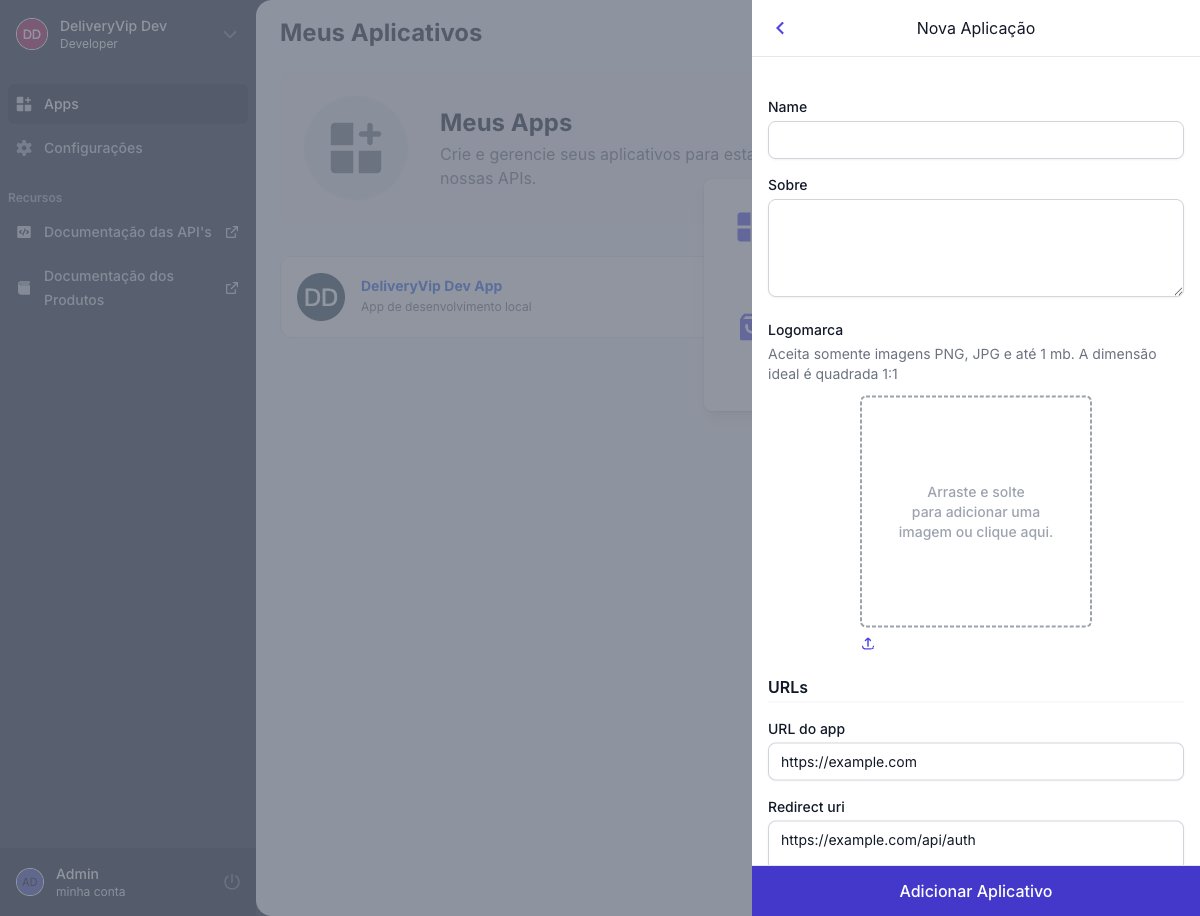
Formulário de novo aplicativo com distribuição interativa
Dados básicos
Dados básicos
URLs
URLs
Dados do desenvolvedor
Dados do desenvolvedor
Permissões
Permissões
Incorporação e visibilidade
Incorporação e visibilidade
Credenciais
Ao salvar, o painel gera o token de autorização (que você envia para a loja instalar, como na distribuição direta), o Client ID (identifica o app) e o Client Secret (prova que a chamada vem do seu app). Abra o app para vê-los.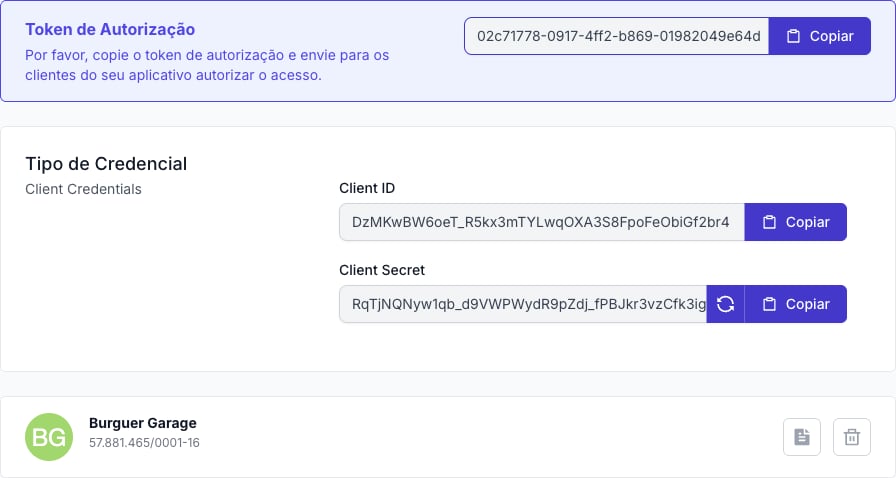
Credenciais do app
Use o Client Secret só no seu servidor. Nunca o coloque no front-end, em app mobile ou no repositório. Se ele vazar, gere um novo no painel.
Fluxo de autorização
1
A loja abre o seu app
Depois de colar o token de autorização na Delivery Store, o lojista é levado para a URL do app, incorporada ao painel ou não, com estes parâmetros na query:
uuid
ID da loja (ou do parceiro, ou do marketplace) que está abrindo o app.
string
URL do painel daquela loja, codificada em Base64. É a base da tela de autorização.
0 | 1
1 quando o app abre incorporado ao painel.string
URL do app dentro do painel, em Base64. Enviado na instalação.
2
Redirecione para a tela de autorização
Decodifique o O
site_url e leve o lojista para {site_url}/oauth/authorize com os parâmetros OAuth2 padrão:redirect_uri precisa ser exatamente uma das Redirect URIs cadastradas no app. Use state para amarrar a volta à sessão que iniciou o fluxo.3
Receba o code
Depois que o lojista aprova, a DeliveryVip redireciona para a sua Redirect URI com
code (e o state que você enviou) na query.4
Troque o code pelo token
Resposta (200)
code é de uso único. Guarde o access_token e o refresh_token associados à loja que autorizou.O token de acesso vale 24 horas. Para renovar sem pedir nova autorização ao lojista, use o
refresh_token. Veja Autenticação.Recebi invalid_grant
Recebi invalid_grant
O
code já foi usado, expirou, ou o redirect_uri enviado na troca é diferente do usado na autorização. Reinicie o fluxo de autorização.A tela de autorização mostra erro de redirect_uri
A tela de autorização mostra erro de redirect_uri
O
redirect_uri não bate exatamente com nenhuma Redirect URI cadastrada no app (protocolo, host, caminho e barra final contam). Corrija no painel ou na URL.Qual a diferença para a distribuição direta?
Qual a diferença para a distribuição direta?
Os dois tipos começam pelo token de autorização na Delivery Store. Na direta, a loja clica em Instalar e o seu sistema usa
client_credentials, sem tela. Na interativa, a loja é levada para o seu app (dentro ou fora do painel) e o acesso vem pelo authorization_code na Redirect URI.